投稿に含まれるシークレットの検出機能を追加しました
リリース
いつもZennをご利用いただきありがとうございます。
コードや設定例を共有する際に、APIキーなどの認証情報を誤って投稿してしまうことは発信に伴うリスクとなります。そのような投稿に気づく手助けとして「投稿のシークレット検出」機能を追加しました。
この機能を有効にすると、ご自身の公開・限定公開の投稿を定期的に検査し、シークレットが含まれている可能性がある場合にメールで通知します。
設定方法
アカウント設定から「投稿のシークレット検出を有効にする」をオンにしてください。初期状態ではオフになっており、同じ画面からいつでも無効にできます。
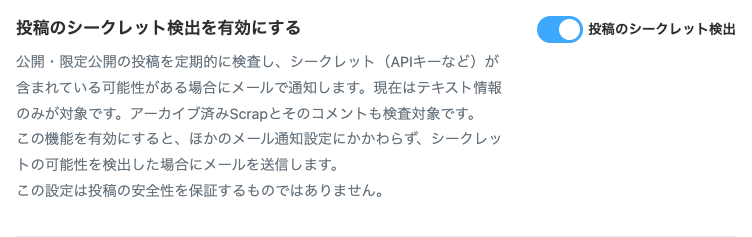
設定画面のサンプル(有効にした状態)
本機能を有効にすると、ほかのメール通知設定にかかわらず、検出時にメールを送信します。
検査の対象
対象となるのは、ご自身が投稿した以下のコンテンツのテキスト情報です。
- 記事のタイトル・本文
- 本のタイトル・概要・チャプターのタイトルと本文
- スクラップのタイトル
- 記事やスクラップへのコメント本文
公開・リンクを知っている人への限定公開の投稿が対象です。Bookについては、有料Chapterについても検出の対象となります。
現在はテキスト情報のみが検出の対象です。
通知が届いたら
メールに記載された投稿のURLと検出箇所を確認してください。検出した文字列が実際のシークレットではない場合もあります。
実際の認証情報が含まれていた場合は、投稿内の認証情報を削除するだけでなく、該当するサービスで無効化し、必要に応じて再発行してください[1]。
今後ともZennをよろしくお願いいたします。
公開済みの認証情報は、投稿から削除するだけでは悪用を防げない場合があります。 ↩︎